金融業界向けのCDP(カスタマーデータプラットフォーム)は、銀行、保険、資産管理の各事業部門にまたがる口座データ、取引履歴、デジタル上の行動、店舗での接点を一つに統合するソフトウェアである。個人情報保護法をはじめとする厳格な規制の枠組みを守りながら、コンプライアンスに適合したパーソナライズ、的確なクロスセル、顧客インテリジェンスの統合を可能にする。 CDPを導入した金融機関は、規制当局が求めるデータガバナンスの統制を維持しながら、顧客一人ひとりに合わせた体験を届けられるようになる。
金融業界は一つの矛盾を抱えている。顧客は消費者向けブランドと同じレベルのパーソナライズされたシームレスな体験を期待するが、業界には顧客データの統合をとりわけ難しくする規制上の制約がある。CDPは、アプリケーション層だけでなくデータ層でもコンプライアンス統制を適用しながら大規模にパーソナライズするためのデータ基盤を提供することで、この矛盾を解消する。
金融業界向けのCDP市場は急速に拡大している。顧客データの統合は、クロスセルの精度と顧客獲得コストの双方に効く一方で、統合そのものが規制上の論点になるのがこの業界の難しさである。だからこそ、この業界特有の規制、セキュリティ、データの複雑さに対応できるよう設計されたプラットフォームを選ぶ必要がある。
金融業界にCDPが必要な理由
金融業界のデータ課題は、規制、組織の複雑さ、そして顧客の資産を直接預かるという責任の重さによって形づくられている。
規制対応は妥協の余地がない。 金融機関は複数の規制を同時に守らなければならない。日本国内で事業を展開する場合の起点は個人情報保護法と、個人情報保護委員会・金融庁「金融分野における個人情報保護に関するガイドライン」(2024年4月1日適用)および同「安全管理措置等についての実務指針」であり、海外拠点や越境移転があれば、欧州のGDPRとPSD2、米国のCCPAとGLBA、カナダのPIPEDA、上場企業に対するSOXといった要件がそこに重なる。同意管理は、目的別、チャネル別、法域別に分けて管理し、監査可能な形で記録したうえで、すべてのアクティベーションにリアルタイムで適用しなければならない。
事業部門ごとのサイロが顧客像を分断する。 一人の顧客が預金口座、住宅ローン、クレジットカード、投資口座を同時に持つことは珍しくない。それぞれ別の事業部門が、独自のCRM、マーケティングプラットフォーム、データシステムで管理している。CDPがなければ、金融機関は統合されたCustomer 360ビューを持てず、重複した連絡、クロスセルの機会損失、体験の不整合につながる。
KYCとアイデンティティデータが複雑さを増す。 本人確認(Know Your Customer、KYC)のプロセスは、確認済みのアイデンティティデータを生み出すが、その大半のマーケティングシステムはこれを活用できていない。KYCデータを行動データや取引データと統合するCDPは、確認済みのアイデンティティとリアルタイムのエンゲージメントシグナルを組み合わせた、他にはない信頼性の高い顧客プロファイルを作り出す。
高い顧客生涯価値が投資を正当化する。 金融業界では、顧客との関係が数十年に及び、生涯を通じて大きな収益を生み出す。リテンションやクロスセル率がわずかに改善するだけでも経済的な価値は大きく積み上がるため、CDPへの投資はROIの面でも説得力を持つ。
金融業界におけるCDPの主要な活用事例
1. コンプライアンスに適合したクロスセルとアップセル
課題:銀行や保険会社は、既存顧客の方が新規顧客より製品を購入する確率が3〜5倍高いと分かっている。しかし部門ごとに分断されたシステムのせいで、顧客ごとに適したオファーを最適なタイミングで提示できない。規制上の制約が、事業部門をまたいだ顧客データの活用をさらに難しくしている。
CDPによる解決:CDPは、取引データ、保有製品、デジタル上のエンゲージメント、ライフイベントのシグナル(住宅購入、昇給、退職年齢が近づいていることなど)を統合し、クロスセルの機会を見つけ出す。AIパーソナライズモデルが製品の購買確度をスコアリングする一方で、同意と規制ルールによってコンプライアンスに適合したオファーだけが提示される。予測分析は、それぞれのレコメンデーションに最適なタイミングとチャネルを見極める。
成果:CDPによるクロスセルを導入した金融機関では、製品の追加購入率が20〜35%改善しており、規制ルールの自動適用によってコンプライアンス違反も減少している。
2. 店舗とデジタルチャネルの統合
課題:デジタルチャネルと実店舗の両方でやり取りする顧客は、会話がつながっていないと感じる。オンラインで住宅ローンの金利を調べていた顧客に対して、店舗のアドバイザーからは何の反応もない。
CDPによる解決:CDPは、デジタル上の行動(Webの閲覧、アプリの操作、チャットボットとのやり取り)と店舗でのやり取り(アドバイザーとの面談、製品に関する問い合わせ、サービス依頼)の両方を取り込んだ統合プロファイルを作る。このプロファイルはMAツールとアドバイザー向けツールの双方からアクセスでき、デジタルと店舗の接点をまたいだカスタマージャーニーオーケストレーションを可能にする。
成果:チャネルを統合した体験は、顧客満足度のスコアを15〜20ポイント高め、住宅ローンや投資口座といった単価の高い製品のコンバージョン率も引き上げる。
日本最大級の金融グループの一つであるSMBCグループは、デジタルと店舗でのやり取りを統合する100件超の配信シナリオを構築し、これを実現した。シングルカスタマービューをもとに、チャネルを横断したパーソナライズされたコミュニケーションを可能にしている。
3. リスクに基づくパーソナライズ
課題:クレジットスコア、口座の状態、不正検知アラートといった顧客のリスクプロファイルを無視したマーケティングキャンペーンは、コンプライアンス上のリスクを生み、顧客体験も損なう。
CDPによる解決:CDPは、リスクデータや信用データを行動データや取引データと統合し、リスク要件を踏まえた顧客セグメントを可能にする。マーケティングキャンペーンは、債権回収中の顧客を自動的に除外し、信用度に応じてオファーを調整し、公正な貸付に関する要件を守る。
成果:リスクを踏まえたパーソナライズは規制上のリスクを減らしながら、対象を適格で反応の良い顧客に絞ることでキャンペーンの効率も高める。
4. 資産管理におけるパーソナライズ
課題:資産管理の顧客は高度にパーソナライズされたアドバイスやコミュニケーションを期待する。しかしアドバイザーは、顧客との金融関係全体、デジタル上の行動、コミュニケーションの好みを統合した情報を持っていない。
CDPによる解決:CDPは、資産管理アドバイザーに、預かり資産、ポートフォリオの実績、デジタル上のエンゲージメントパターン、イベントへの参加、ライフステージを示す指標を統合したプロファイルを提供する。AI意思決定は、ポートフォリオの見直しの電話、教育コンテンツの提案、イベントへの招待など、アドバイザーにとってのネクストベストアクションを推薦する。
成果:CDPを活用した顧客インテリジェンスを使うアドバイザーチームは、顧客エンゲージメントが25〜40%増加し、富裕層のリテンションも改善している。
5. 不正防止と本人確認
課題:不正のパターンは急速に変化するが、取引監視システムは顧客エンゲージメントのプラットフォームとは別に動いており、見落としが生まれる。
CDPによる解決:KYCで確認済みのアイデンティティと、行動バイオメトリクス、デバイスのフィンガープリント、取引パターンを組み合わせたCDPの統合アイデンティティ層は、不正検知のための豊富なシグナルを提供する。名寄せの機能は、複数のアイデンティティが同じ属性を共有している状況を検知し、なりすましによる合成アイデンティティ不正の可能性にフラグを立てる。
成果:CDPを活用した不正検知は誤検知を15〜25%減らしながら、巧妙化したアイデンティティ不正の検知精度を高める。
6. 規制対応レポートと監査ログ
課題:規制当局は、マーケティングの意思決定で顧客データがどのように使われたかを、同意やオプトアウトへの対応の証拠とともに示すよう金融機関に求める。
CDPによる解決:CDPは、同意の状態、データへのアクセス、マーケティングの意思決定について、タイムスタンプ付きの完全な記録を維持する。この記録は、GDPR第30条が求める処理活動の記録(ROPA)の作成と維持を支え、規制当局による検査にも対応できる。データプライバシーの統制はプラットフォーム層で適用され、個々のキャンペーン担当者の判断に委ねられることはない。
成果:コンプライアンス文書の自動化によって、監査準備にかかる時間は40〜60%短縮され、規制当局にはコンプライアンスに適合したデータ活用について透明で一貫した証拠を示せるようになる。
金融業界向けCDPの評価基準
金融業界向けにCDPを評価する際には、次の機能が欠かせない。
| 機能 | 金融業界における重要性 | 確認すべきポイント |
|---|---|---|
| 規制コンプライアンスの枠組み | 個人情報保護法と金融分野のガイドライン、海外展開があればGDPR・CCPA・GLBAなどがプラットフォーム層での対応を要求する | 標準搭載の同意管理、目的の限定、データの保存地域の制御 |
| PIIの取り扱いと暗号化 | 金融分野の顧客データには最高水準のセキュリティが求められる | 保管時と通信時の暗号化、フィールド単位のアクセス制御、トークン化 |
| KYCデータとの統合 | 確認済みのアイデンティティデータは顧客プロファイルを充実させ、コンプライアンスを支える | コアバンキングシステムやKYCシステムとの連携 |
| 事業部門間のデータ統合 | 金融機関は銀行、保険、資産管理という複数の事業領域で活動している | マルチエンティティのデータモデル、事業部門をまたいだ名寄せ |
| アドバイザー向けツール | 資産管理や銀行のアドバイザーは顧客インテリジェンスへのアクセスを必要とする | カスタマイズ可能なアドバイザー向けダッシュボード、CRM連携、モバイル対応 |
| 監査ログとデータリネージ | 規制当局はコンプライアンスに適合したデータ活用の証拠を求める | 改変不可能な同意ログ、データリネージの追跡、書き出し可能な監査レポート |
| データガバナンスの統制 | 企業のガバナンス担当チームはデータ層でのポリシー適用を必要とする | ロールベースアクセス制御(RBAC)、データ分類、保持ポリシー |
金融業界における導入モデルの検討ポイント
金融機関がCDPを選ぶ際には、アーキテクチャに対する審査がとりわけ厳しくなる。セキュリティ要件、データの保存地域の規制、規制当局による監査への対応が絡むため、導入モデルの選定は重要な意思決定になる。
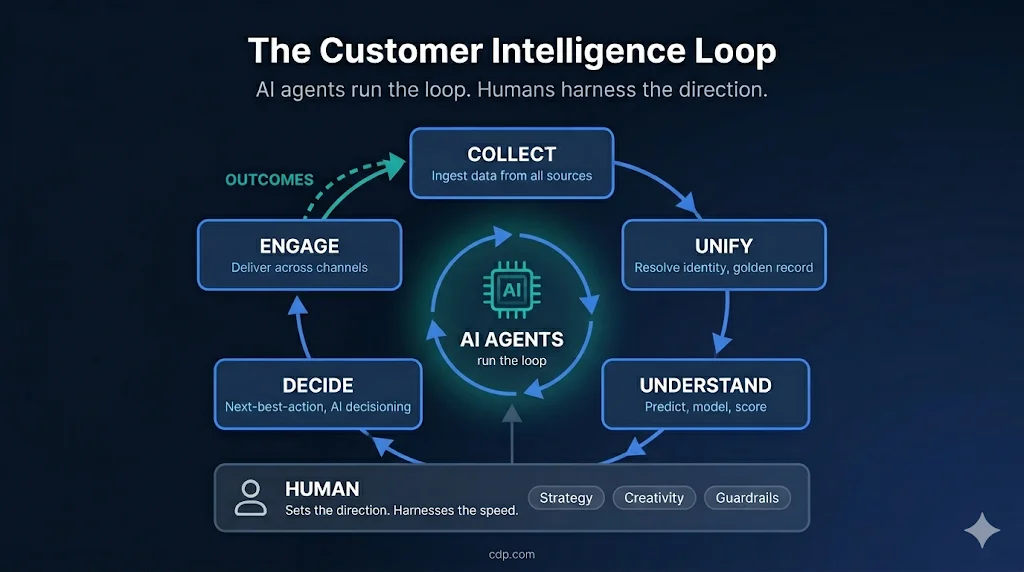
エージェンティックCDPは、SOC 2 Type IIやISO 27001といったエンタープライズ向けのセキュリティ認証を備えたマネージド基盤を提供し、ガバナンス統制を標準搭載したうえで、AI主導の意思決定のためにCustomer Intelligence Loop(顧客データの収集、統合、活用を継続的に回す仕組み)全体を回すクローズドフィードバックループを実現する。CDPの選定を検討している金融機関にとって、エージェンティックなアーキテクチャは、セキュリティチームが求めるコンプライアンス統制を備えたまま、価値実現までの期間を短縮できる選択肢になる。
既存のデータウェアハウスを基盤とするコンポーザブルな方式は、データエンジニアリングの成熟度が高い金融機関にとって魅力的に映ることもある。しかし顧客データをアクティベーションのために複数のベンダーの境界を越えて移動させる場合、PIIの重複リスクを慎重に評価する必要がある。規制産業では、PIIに触れるシステムが一つ増えるごとに監査の対象範囲が広がり、侵害発生時の通知義務も複雑になる。
金融機関はまた、パートナー企業とのプライバシー保護分析のために、CDPが差分プライバシーの技術やデータクリーンルームの機能に対応しているかどうかも評価すべきである。
金融業界のCDP導入でよく起きる4つの失敗
金融機関のCDPは、統合そのものでつまずくことは少ない。つまずくのは、プラットフォームが結合できる範囲と、それぞれの事業部門が実際に使ってよい範囲との境界である。この境界が試されるのは、アーキテクチャの審査を通った数か月後、アクティベーションの段階になってからだ。
同意を、マーケティングの可否を示す一つのフラグとして持つ。 日本の金融機関では、顧客データを使ってよいかどうかを決める規律が、同意という一語では収まらない。個人情報保護法第27条第1項は個人データの第三者提供に本人の同意を求め、金融分野のガイドライン第12条は、その同意を原則として書面で、提供先の第三者、提供先での利用目的、提供する項目を本人に認識させたうえで得ることとしている。グループ会社は別の法人であり、共同利用(第27条第5項第3号)として行うなら、必要になるのは同意ではなく、共同利用する項目、共同して利用する者の範囲、利用目的、管理責任者を、あらかじめ本人に通知するか本人が容易に知り得る状態に置くことである。加えて与信事業では、契約書等における利用目的を他の条項と明確に分離して記載することとされ、与信で取得した情報を他の金融商品の案内に使う部分は本人が拒否できる(同ガイドライン第2条第3項)。プロファイル上の真偽値一つは、このどれも表現しない。CDPは一つのプロファイルを組み上げるが、ある事業部門は使えて別の事業部門は使えないという状態は、そのプロファイルの中に残ったままになる。
対策:同意は、利用目的、提供先の法人、チャネル、越境がある場合は法域の組み合わせとして保持し、キャンペーンの条件分岐ではなくアクティベーションの時点で適用する。どの規則がどの配信を止めたかも、あわせて監査ログに残す。
口座番号やマイナンバーを、そのまま名寄せのキーに使う。 名寄せは、変わりにくい識別子ほど楽になる。だから口座番号、クレジットカード番号、マイナンバーを取り込むのが、名寄せを通す最短の道に見える。そこを通ると、プロファイル基盤は金融機関で最も重い項目を、マーケティング用途のアクセス権限のもとで抱えることになる。影響は項目ごとに違う。マイナンバーは、番号法第20条が第19条各号に該当する場合を除いて他人の個人番号の収集と保管そのものを禁じている。金融機関が法定調書の作成のために保有していても、その保有が名寄せへの持ち込みを正当化することはない。カード番号は割賦販売法第35条の16が適切な管理のための措置を義務づけており、実務では自社で保持しない構成にするか、保持するならPCI DSSへの準拠が問われる。口座番号のように利用そのものの制限を受けない項目でも、漏えいの扱いは項目の性質で決まる。不正に利用されて財産的被害が生じるおそれがある個人データが漏えいした、またはそのおそれがある場合は、件数にかかわらず監督当局への報告と本人への通知が必要になり(個人情報保護法施行規則第7条第2号)、通則のガイドラインはクレジットカード番号の漏えいをその例として挙げている。金融分野のガイドラインは、この報告と通知の範囲を、個人データに限らない個人情報の漏えいのおそれにまで広げている(第11条第2項、第3項)。いずれも、案件が引き継いだのではなく、案件が自分で作り出した監査の対象範囲である。
対策:カード番号はトークン化し、他の識別子も鍵を安全に管理したハッシュ(HMAC)に変換して、派生したキーの側で名寄せする。鍵のない単純なハッシュはカード番号では対策にならない。発行者識別番号の範囲と桁数が分かっていれば、総当たりで元の番号を復元できるためである。マイナンバーはキーの候補から外し、原本は記録システムに残したまま、CDPはそれを読み取る層にとどめる。
AIによるネクストベストアクションを、モデルの管理の外で出す。 金融庁は2021年11月、モデルリスク管理の原則を公表している。適用対象は本邦のG-SIBsとD-SIBsなどシステム上重要な金融機関に限られるが、そこで管理の対象とされるモデルは種類を限定していない。原則2は、管理すべきモデルを特定して一覧(インベントリー)に記録し、リスク格付を付けることを求め、原則6は第2線による独立した検証を求める。マーケティングの購買確度モデルがこの一覧から漏れるのは、キャンペーンの道具に見えるからである。問題が表に出るのは、そのスコアが与信に関わる商品の出し分けに影響し始めたときだ。銀行の与信取引では、顧客の要望を謝絶して貸付契約に至らない場合にも、取引関係や顧客の知識、経験に応じて可能な範囲で謝絶の理由を説明する態勢の整備が、主要行等向けの総合的な監督指針で求められている。誰も中身を説明できないスコアが判断の一部に入っていれば、この態勢は成り立たない。
対策:ネクストベストアクションのモデルを、リスク管理のモデルと同じ一覧に登録して版を管理し、判断ごとに使った特徴量、スコア、結果を監査ログに残す。説明とログが同じ出来事を指している状態を作る。原則の適用対象外の金融機関でも、顧客への提示をモデルに委ねる以上、必要な枠組みは変わらない。
保持期間を、プロファイル全体に一つだけ設定する。 法令上の保存義務は、特定の記録に付く。犯罪収益移転防止法は、取引時確認の確認記録を契約が終了した日等から7年間(第6条第2項)、取引記録を取引の行われた日から7年間(第7条第3項)保存するよう求めている。この7年を、その記録の隣に置かれているだけのデータにまで広げると、Webの閲覧履歴やメールの開封履歴が、必要のない保存期間を引き継ぐ。逆向きの誤りも同じくらい多い。金融機関には法令上の保存義務があるという理由で、削除の求めを丸ごと断る運用である。個人情報保護法第22条は、利用する必要がなくなった個人データを遅滞なく消去する努力義務を定め、第35条第5項は、利用する必要がなくなった場合に本人が利用停止や消去を請求できるとしている。保存義務が及ぶのは確認記録と取引記録であって、金融機関が保持するすべての項目ではない。
対策:項目ごとに、実際に適用される法令で分類し、その分類の単位で保持期間と削除時の挙動を決める。既定はデータ最小化に置き、分類そのものは基盤の担当チームではなく法務が承認する。
Related Articles
- CDPs in Asset Management: Myth and Reality:金融業界と資産運用会社におけるCDP活用の実態を検証
- Asset Management: Marketing & Distribution Win With Data:資産運用会社のための顧客データ戦略
- How a Financial CITO Maximizes Customer Data:金融業界のデータ戦略に関する経営層の視点
FAQ
金融機関向けCDPにはどのようなコンプライアンス認証が必要か
最低限、SOC 2 Type IIの認証を取得していることが望ましい。 これはセキュリティ統制が継続的に有効であることを示す認証である。ISO 27001の認証があれば、情報セキュリティマネジメントについてさらに高い保証が得られる。EU圏で事業を展開する金融機関であれば、GDPRに対応したデータ処理契約と、EU域内のデータセンターでのデータの保存地域オプションを確認すべきである。プラットフォームは、米国の金融機関に適用されるGLBA Safeguards Ruleの要件にも対応している必要がある。
CDPは金融機関内の複数事業部門にわたるデータをどのように扱うのか
金融業界向けのCDPは、マルチエンティティのデータモデルを使い、事業部門ごとのデータアクセスポリシーを守りながら、銀行、保険、資産管理などの事業部門にまたがる一人の顧客の関係を表現する。 CDPはシステムをまたいで名寄せし、統合プロファイルを作るが、RBACによって、各事業部門は自らがアクセス権を持つデータしか見えないようになっている。これにより、規制上のデータ境界を守りながらコンプライアンスに適合したクロスセルが可能になる。
CDPはコアバンキングシステムと連携できるのか
できる。 現代のCDPは、API、バッチファイル転送、イベントストリーミングを通じてコアバンキングのプラットフォームと接続する。CDPは口座データ(残高、保有製品、取引履歴)とKYCで確認済みのアイデンティティデータを取り込み、顧客プロファイルを充実させる。ただしCDPはコアバンキングデータに対する読み取り専用の層として機能するものであり、コアバンキングの記録を置き換えたり書き換えたりすることはない。この連携パターンによって、マーケティングや分析のチームは、正式な記録システムの整合性を保ったまま顧客インテリジェンスを活用できる。
金融機関には、コンプライアンスを後付けの対応ではなく中核機能として扱うCDPが必要である。主要なCDPベンダーが規制産業にどう対応しているかを独自に評価した資料として、Forrester Wave B2B CDPレポートをダウンロードできる。
この記事は他の言語でも読めます: CDP for Financial Services: Compliance and Growth